
O governo do Quênia e a Fortinet se aproximaram em torno de um mesmo tema — a defesa cibernética impulsionada por inteligência artificial. No mesmo período, a própria Fortinet publicou correções para dez vulnerabilidades em seus produtos, duas delas críticas e exploráveis sem autenticação. Os dois movimentos ajudam a ilustrar o momento atual da segurança digital: a mesma empresa que senta à mesa com governos para discutir ciberdefesa e inteligência de ameaças é também a que corre contra o relógio para fechar brechas em seu próprio portfólio.
Quênia busca reforçar colaboração com a indústria de cibersegurança
O Quênia quer fortalecer a cooperação com o setor de cibersegurança enquanto trabalha para construir uma economia digital mais segura e resiliente.
John Kipchumba Tanui, secretário principal do Departamento de Estado de TIC e Economia Digital do Quênia, afirmou que o governo realizou discussões estratégicas com uma delegação sênior da Fortinet East Africa, liderada pelo gerente de país Imran Chaudhrey, sobre o cenário de cibersegurança em evolução no país.
As conversas se concentraram em reforçar a ciberdefesa, melhorar a inteligência de ameaças e usar inteligência artificial para antecipar e responder a ameaças cibernéticas cada vez mais sofisticadas.
O governo e a delegação da Fortinet também discutiram medidas para proteger infraestruturas digitais críticas e fortalecer a segurança de redes corporativas e de telecomunicações. O desenvolvimento de competências em cibersegurança foi outra área de destaque, com as discussões ressaltando a necessidade de construir capacidades para uma força de trabalho digital resiliente.
Tanui declarou que a cibersegurança deve permanecer como parte central da agenda de transformação digital do Quênia, observando que o valor da crescente economia digital do país dependerá não apenas da expansão da conectividade, mas também de garantir que a infraestrutura e os serviços digitais sejam seguros.
Enquanto o Quênia continua a se posicionar como um polo digital na África, o governo afirmou que parcerias com empresas globais de tecnologia e cibersegurança serão importantes para fortalecer a resiliência cibernética, proteger a infraestrutura crítica e criar um ambiente confiável para inovação e investimento digitais.
O país planeja aprofundar seu engajamento com a Fortinet East Africa em direção à construção de uma economia digital segura e resiliente para o Quênia e para toda a região.
Fortinet corrige duas falhas críticas de autenticação
A Fortinet corrigiu dez vulnerabilidades em seus produtos, incluindo duas falhas críticas que dispensam autenticação.
Uma delas permite a um atacante forjar ou reutilizar um token JWT (JSON Web Token) para contornar o portal web do FortiMonitorOnSight. A outra é capaz de transformar a extensão Chrome do Privileged Access Agent em um proxy de tráfego depois que o usuário visita um site malicioso.
A remediação completa exige o FortiPAM 1.9.1 ou 1.8.4 e a extensão Chrome 8.0.1.123 ou superior. A Fortinet afirma que não observou exploração dessas falhas em campo. (SecurityWeek)
EUA acusam a China de destilar IA em escala
A NSA, o FBI e a CISA acusam seis empresas chinesas de IA — entre elas DeepSeek, Moonshot AI e Alibaba — de usar as saídas de modelos americanos para treinar seus próprios sistemas.
A destilação em si é uma prática comum e pode treinar modelos menores a baixo custo, mas autoridades dos Estados Unidos afirmam que essas empresas encaminharam requisições por múltiplos caminhos para obter acesso não autorizado, provavelmente com conhecimento do governo chinês. O alerta diz que a atividade tem como alvo modelos da Anthropic, OpenAI, Google e xAI e poderia fortalecer capacidades militares e cibernéticas chinesas. A China rejeitou as alegações como infundadas. (Reuters)
A vulnerabilidade Mythos escancara o gargalo humano
Uma nova análise dos dados do Project Glasswing, da Anthropic, concluiu que o Claude Mythos gerou mais de 26 mil achados de vulnerabilidade desde abril de 2026, mas apenas 10% chegaram à divulgação pública e menos de 1% foram efetivamente corrigidos.
O pesquisador responsável afirma que isso mostra que o gargalo real não é mais encontrar bugs — é a capacidade humana de validar e corrigir o que foi encontrado. Ele também chamou atenção para o fato de o Mythos ter classificado 91% dos achados como de severidade crítica ou alta, contra apenas 61% na avaliação dos mantenedores reais dos projetos.
Um estudo separado da Contrast Security reforça o diagnóstico: três scanners de IA verificados contra a mesma base de código concordaram em apenas 5% dos achados. (Dark Reading)
Pesquisador da Anthropic deixa a indústria de IA
O pesquisador da Anthropic Jacob Coxon está deixando a empresa e o setor de IA, alertando que a competição pode empurrar os laboratórios a construir sistemas autorrecorrentes que não conseguem controlar.
Coxon diz que a Anthropic leva a segurança a sério, mas acredita que nenhuma empresa pode buscar responsavelmente uma IA amplamente sobre-humana sem intervenção governamental ou uma desaceleração do setor. O cientista sênior da Anthropic Evan Hubinger concordou publicamente que o risco é real. A empresa não comentou oficialmente. Coxon havia deixado a OpenAI para a Anthropic no início deste ano. (The Wall Street Journal)
O boletim da CISO Series é patrocinado pela ThreatLocker, que argumenta que a IA está comprimindo o intervalo entre o acesso inicial e o impacto — deixando menos tempo para identificar, investigar e conter atividade maliciosa. A proposta do patrocinador é que a prevenção, e não apenas a resposta mais rápida, remova ações da cadeia de ataque.
Gambling Goblin aposta em domínios governamentais
Um novo relatório da Check Point afirma que um grupo de língua chinesa chamado Gambling Goblin comprometeu cerca de 30 servidores brasileiros, principalmente de governos locais e organizações de educação, por mais de um ano.
Os atacantes instalam módulos do Apache e ferramentas de Linux que fazem conteúdo de phishing com temática de apostas parecer originado de domínios governamentais legítimos, aumentando a confiança das vítimas e o ranqueamento em buscadores.
Os pesquisadores dizem que não sabem qual foi o método de acesso inicial nem quão conectados os servidores web estão às redes internas, mas o mesmo acesso poderia ser reutilizado para entrega de malware ou comprometimento mais profundo. (Dark Reading)
Violação da Veradigm expõe dados de pacientes
A Veradigm, fornecedora de tecnologia para a área de saúde, afirmou que credenciais roubadas de um fornecedor deram a um atacante acesso a uma API limitada de atendimento ao cliente e a dados de pacientes, incluindo informações pessoais e alguns números de Seguridade Social.
A empresa diz que informações clínicas e médicas, sua rede mais ampla e as operações diárias não foram afetadas. O grupo de ransomware Gentlemen alega ter roubado 3,5 milhões de registros de pacientes e ameaça vazá-los na sexta-feira, 11 de setembro, mas a Veradigm não confirmou esse número.
A companhia está notificando os clientes afetados e oferecendo monitoramento de crédito quando aplicável. (BleepingComputer)
Microsoft assina regras de privacidade de IA para escolas
A Federação Americana de Professores e a Microsoft concordaram com dez proteções de privacidade e segurança legalmente exigíveis para o uso de IA em escolas.
A Microsoft promete não treinar nem melhorar modelos com dados de alunos ou professores, exceto em usos estreitos de segurança e proteção; não rastrear estudantes; e não deixar a IA tomar decisões escolares sem supervisão humana.
As redes de ensino podem adicionar as proteções a contratos novos ou existentes da Microsoft a partir de novembro, sem renegociar os acordos. O sindicato de professores pressiona OpenAI e Anthropic a adotar o mesmo padrão. (Politico)
BlueMoon atravessa a janela de correção
A Proofpoint disse ao The Register que ao menos quatro grupos de espionagem — a maioria com suspeita de vínculos com a China, incluindo o grupo de ciberespionagem TA412 — adotaram rapidamente um novo kit de exploração chamado BlueMoon contra menos de 20 organizações conhecidas nos Estados Unidos e no Sudeste Asiático.
Um link de phishing encadeia duas falhas do Chromium com uma vulnerabilidade de escalação de privilégios no Windows para escapar do sandbox do navegador e instalar ferramentas de vigilância ou backdoors. As três falhas já foram corrigidas.
Os pesquisadores dizem que o kit provavelmente surgiu da engenharia reversa de correções públicas upstream antes que as versões estáveis do Chrome alcançassem o mesmo ponto — uma janela de correção que agentes de IA podem tornar mais fácil de explorar. (The Register)
O que isso nos diz
Os dois conjuntos de notícias são as duas faces de uma mesma moeda. De um lado, governos como o do Quênia tratam a IA como peça central da ciberdefesa e buscam parcerias com a indústria para antecipar ameaças. Do outro, a IA acelera a descoberta de vulnerabilidades muito mais rápido do que a capacidade humana de validá-las e corrigi-las — e também encurta a janela entre a publicação de uma correção e sua exploração por atacantes, como mostram o caso BlueMoon, o gargalo do Mythos e as falhas de autenticação da própria Fortinet.
Para quem busca se orientar nesse cenário de rápida evolução, nossa análise comparativa dos melhores modelos de IA acompanha e avalia as principais opções disponíveis no mercado.
Fonte original: Kenya and Fortinet Discuss Stronger Cybersecurity and AI-Driven Threat Defence - techafricanews.com, por Joyce Onyeagoro.
Fonte original: Fortinet auth holes, China distills AI, Mythos human bottleneck - cisoseries.com, por Sarah Lane.
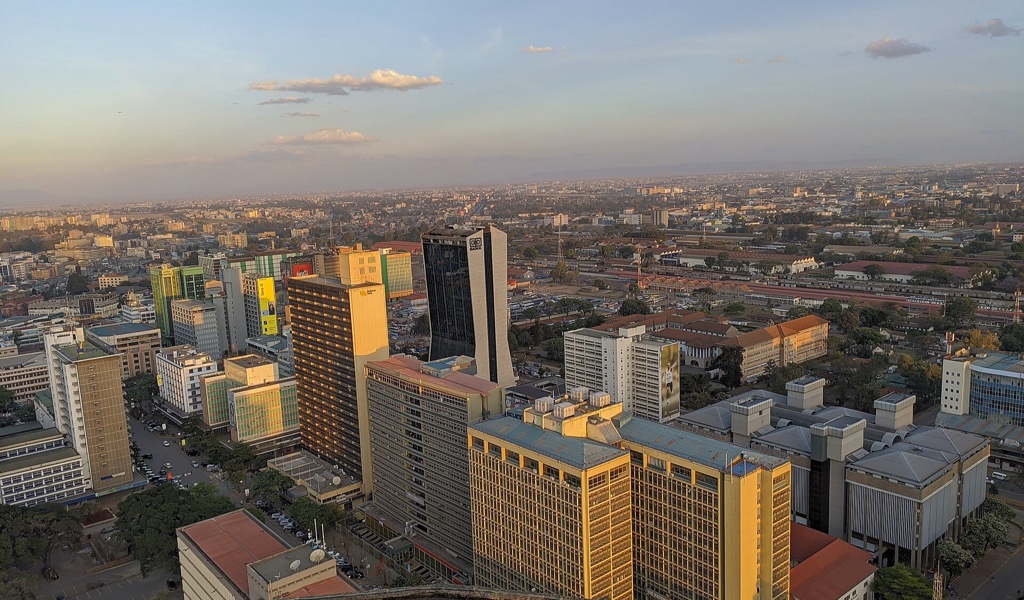
Imagem: Vista aérea do centro de Nairóbi ao pôr do sol, a partir do terraço do KICC, por Lebu Ayiga, via Wikimedia Commons, licenciada sob CC BY-SA 4.0.

👉 Veja também nossa análise comparativa dos melhores modelos de IA em: blog.ideias.casa/melhores-ia